Techniczne zaplecze firmy
Poczta firmowa nie działa? Sprawdź DNS, SPF, DKIM i DMARC.
Wiadomości nie dochodzą lub trafiają do spamu? Poznaj bezpieczną kolejność diagnozy DNS, MX, SPF, DKIM i DMARC.
Problem z pocztą nie zawsze leży w Gmailu, Outlooku albo samej skrzynce. Często źródłem jest konfiguracja domeny. Diagnozę warto prowadzić po kolei, aby nie dołożyć nowych błędów do starego problemu.
Spis treści
W skrócie: co sprawdzić najpierw?
Najpierw ustal, czy problem dotyczy odbierania, wysyłania, spamu czy wiadomości do konkretnego odbiorcy. Dopiero wtedy sprawdź właściwe elementy konfiguracji: MX dla odbioru oraz SPF, DKIM i DMARC dla uwierzytelnienia wysyłki. Każdą zmianę zapisz i po propagacji wykonaj test dostarczenia.
Nie należy zaczynać od przypadkowego dodawania rekordów znalezionych w internecie. Każdy dostawca poczty i system mailingowy podaje własne wartości, a błędna konfiguracja może pogorszyć dostarczalność. Najpierw trzeba ustalić, które usługi legalnie wysyłają z domeny i kto zarządza DNS.
Ważne jest też rozróżnienie problemu z dostarczeniem od problemu z reputacją albo treścią wiadomości. Poprawne SPF, DKIM i DMARC są podstawą uwierzytelnienia, ale nie gwarantują skrzynki głównej. Na ocenę wpływają również historia domeny, zachowanie odbiorców, jakość bazy i sposób prowadzenia wysyłki.
Jakie objawy wskazują na problem?
Jeżeli wiadomości wracają, najważniejszy jest kod i opis błędu. Informacja może wskazywać nieistniejącą skrzynkę, brak uprawnień, blokadę po stronie odbiorcy albo problem z uwierzytelnieniem. Samo zdanie „mail nie doszedł” nie wystarcza do diagnozy.
Gdy problem dotyczy tylko jednego nadawcy, trzeba sprawdzić jego konto, limity i ustawienia programu. Jeżeli wszystkie skrzynki w domenie mają podobny problem, bardziej prawdopodobna jest konfiguracja serwera lub DNS. Jeśli kłopot pojawia się tylko u jednego odbiorcy, możliwa jest polityka jego serwera.
Szczególną uwagę warto zachować po zmianie hostingu, operatora domeny, poczty albo narzędzia newsletterowego. Stare rekordy mogą nadal istnieć obok nowych. Każdy wygląda poprawnie osobno, lecz razem przekazują sprzeczne informacje.
Wiadomość w spamie wymaga sprawdzenia nagłówków i wyników uwierzytelnienia. Test trzeba wykonać u kilku różnych dostawców, ponieważ jeden filtr nie pokazuje całej sytuacji. Warto użyć zwykłej wiadomości tekstowej oraz typowej wiadomości firmowej z podpisem i linkiem.
Co robią MX, SPF, DKIM i DMARC?
Rekord MX wskazuje, gdzie ma trafiać poczta przychodząca. Priorytet określa kolejność serwerów. Pozostawienie wpisów poprzedniego operatora może sprawić, że część wiadomości będzie kierowana niewłaściwie albo diagnoza stanie się niejednoznaczna.
SPF opisuje serwery uprawnione do wysyłki. Domena powinna mieć jeden rekord SPF, który obejmuje wszystkie legalne źródła, na przykład pocztę firmową, system newsletterowy i aplikację wysyłającą powiadomienia. Dwa oddzielne rekordy nie tworzą poprawnego zabezpieczenia.
DKIM podpisuje wiadomość kluczem powiązanym z domeną. Sam wpis DNS nie wystarczy, jeśli podpisywanie nie zostało włączone u dostawcy. W nagłówkach wiadomości można sprawdzić, czy podpis rzeczywiście został dodany i zweryfikowany.
DMARC określa, co odbiorca ma zrobić z wiadomością, która nie przejdzie kontroli, i może wysyłać raporty o źródłach używających domeny. Zbyt szybkie ustawienie odrzucania bez poznania legalnych nadawców może zablokować prawidłowe wiadomości.
| Rekord | Rola |
|---|---|
| MX | Wskazuje serwery odbierające pocztę. |
| SPF | Określa serwery uprawnione do wysyłki. |
| DKIM | Dodaje podpis potwierdzający autentyczność. |
| DMARC | Ustala sposób traktowania niewiarygodnych wiadomości. |
Droga wiadomości
Co musi się zgadzać, aby poczta dotarła bezpiecznie
Serwer odbiorcy sprawdza, skąd wysłano wiadomość, czy nadawca jest uprawniony i czy treść ma poprawny podpis. Dlatego przypadkowa zmiana jednego rekordu rzadko wystarcza.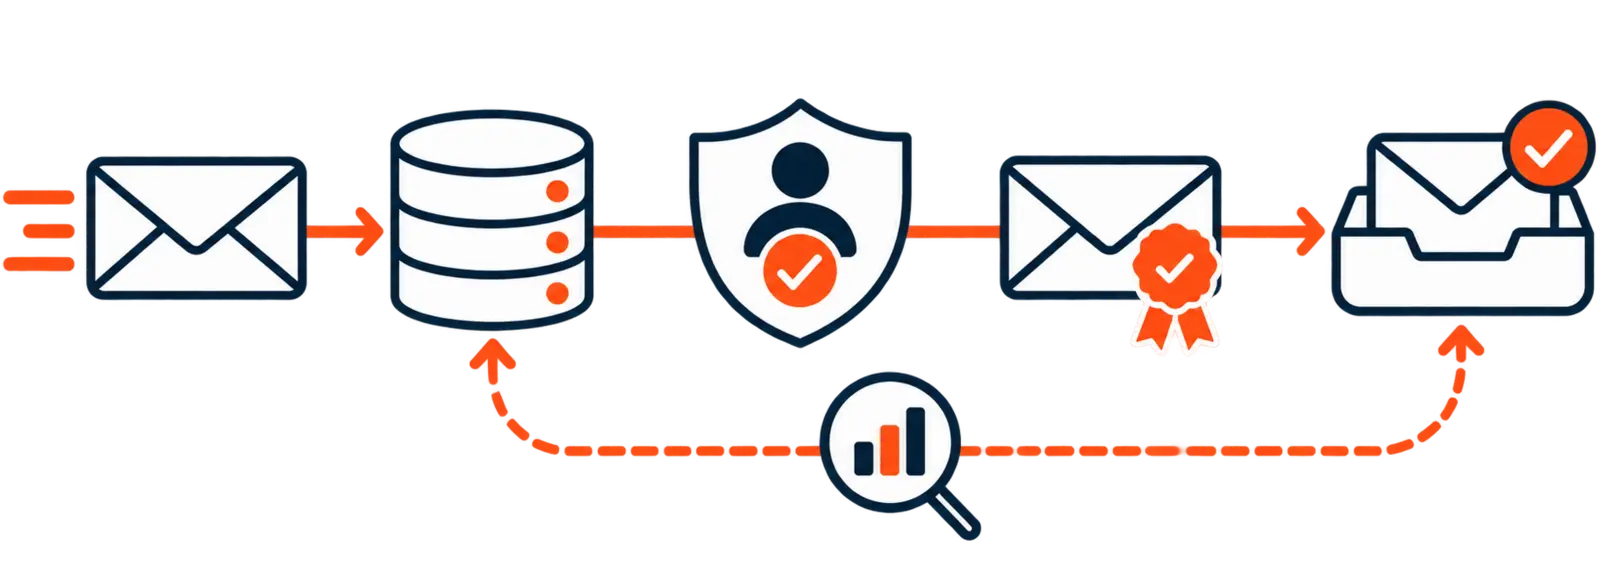
- 01Wiadomość wychodzi
Najpierw ustalamy, który system faktycznie wysyła w imieniu domeny.
- 02Serwer sprawdza nadawcę
Konfiguracja wskazuje legalne źródła i serwery obsługujące pocztę.
- 03Podpis potwierdza autentyczność
Odbiorca weryfikuje, czy wiadomość nie została zmieniona po drodze.
- 04Testujemy dostarczenie
Po zmianie sprawdzamy nagłówki, wynik uwierzytelnienia i zachowanie skrzynki.
Bezpieczna kolejność diagnozy
Przed zmianą zrób kopię obecnych rekordów. Zapisz wartość, typ, nazwę i TTL, a także osobę oraz cel modyfikacji. Dzięki temu można wrócić do poprzedniego stanu i nie trzeba odtwarzać konfiguracji z pamięci.
Następnie sporządź listę źródeł wysyłki. Poza skrzynkami pracowników mogą to być formularze strony, system rezerwacji, faktury, CRM, newsletter i automatyzacje. Pominięcie jednego legalnego źródła często wychodzi dopiero po zaostrzeniu polityki DMARC.
Zmiany wprowadzaj pojedynczo i daj im czas na propagację. Kilka modyfikacji jednocześnie utrudnia ustalenie, która pomogła albo zaszkodziła. Po każdej wykonaj test oraz sprawdź nagłówki, zamiast oceniać wyłącznie po tym, czy wiadomość pojawiła się w skrzynce.
Przy DMARC bezpieczniej zacząć od monitorowania, zebrać raporty i sprawdzić źródła. Dopiero później można stopniowo przechodzić do bardziej restrykcyjnej polityki, zgodnie z dokumentacją dostawców i znaczeniem poczty dla firmy.
- Ustal rodzaj i skalę problemu.
- Jeśli problem dotyczy odbioru, sprawdź właściwe rekordy MX.
- Jeśli problem dotyczy wysyłki, zweryfikuj jeden poprawny rekord SPF.
- Sprawdź aktywne podpisywanie DKIM.
- Włącz DMARC od trybu monitorowania.
Zmiany DNS mogą potrzebować czasu. Nie oceniaj wyniku po kilku minutach i nie dodawaj kolejnych wpisów bez sprawdzenia poprzednich.
Jaką dokumentację warto mieć?
Dobra dokumentacja skraca diagnozę i ogranicza ryzyko, że kolejna zmiana wyłączy ważny kanał kontaktu.
Firma powinna wiedzieć, gdzie zarejestrowana jest domena, kto obsługuje DNS, gdzie działa poczta i które systemy wysyłają wiadomości. Te usługi mogą należeć do różnych dostawców. Dostęp do panelu hostingu nie zawsze oznacza dostęp do strefy DNS.
W dokumentacji warto zapisywać datę, cel i autora każdej zmiany oraz zachować poprzednią wartość. Trzeba również wskazać osobę odpowiedzialną za konfigurację i kontakt do wsparcia technicznego. Dzięki temu awaria nie zaczyna się od szukania loginu i ustalania, kto ostatnio edytował rekordy.
Osobna lista źródeł wysyłki pomaga przy wdrożeniu nowego narzędzia i rezygnacji ze starego. Po zakończeniu umowy z systemem jego wpisy powinny zostać ocenione i usunięte, jeśli nie są już potrzebne. Porządek w DNS ogranicza ryzyko błędów oraz nadużyć.
Kiedy nie zmieniać ustawień samodzielnie?
Jeśli z domeny wysyła kilka systemów albo konfiguracja jest nieudokumentowana, najpierw wykonaj kopię rekordów i poproś administratora o analizę. Błędny SPF lub zbyt restrykcyjny DMARC może zatrzymać poprawną pocztę.
Pomoc administratora jest szczególnie potrzebna, gdy poczta jest krytyczna dla sprzedaży, z domeny wysyła wiele systemów albo firma nie ma kopii aktualnej konfiguracji. W takiej sytuacji koszt krótkiej analizy jest zwykle mniejszy niż ryzyko zatrzymania wiadomości klientów i automatycznych powiadomień.
Do specjalisty trzeba również przekazać konkretne dane: treść błędu, przykładowy nagłówek, datę wystąpienia, skalę problemu, listę ostatnich zmian i dostawców. Dobre zgłoszenie skraca diagnozę bardziej niż ogólna prośba „napraw pocztę”.
Po rozwiązaniu problemu zaktualizuj dokumentację i wykonaj test z kilku źródeł. Awaria staje się wtedy źródłem wiedzy, a nie jednorazową naprawą, której nikt nie będzie potrafił odtworzyć przy kolejnej zmianie.
Czy można mieć kilka rekordów SPF?
Domena powinna mieć jeden rekord SPF. Uprawnione źródła łączy się w jego ramach zgodnie z dokumentacją dostawców.
Czy sam rekord DKIM wystarczy?
Nie. Podpisywanie musi być także aktywne w systemie wysyłającym.
Czy DMARC od razu ustawić na odrzucanie?
Zwykle bezpieczniej zacząć od monitorowania i dopiero później zaostrzać politykę.
Czy zmiany DNS działają natychmiast?
Nie zawsze. Czas zależy między innymi od TTL i pamięci podręcznej serwerów.
Jakie wymagania dostawców poczty obowiązują w 2026 roku?
Aktualne zasady Gmail wymagają od każdego nadawcy kierującego wiadomości do prywatnych kont Gmail uwierzytelnienia przez SPF albo DKIM. Przy wysyłce przekraczającej 5000 wiadomości dziennie do Gmaila wymagane są jednocześnie SPF, DKIM i DMARC, zgodność domeny nadawcy, bezpieczne połączenie TLS oraz utrzymanie niskiego poziomu zgłoszeń spamu. Wiadomości marketingowe i subskrypcyjne muszą również umożliwiać łatwe wypisanie jednym kliknięciem.
Microsoft stosuje podobne wymagania wobec domen wysyłających ponad 5000 wiadomości dziennie do konsumenckich skrzynek Outlook.com, Hotmail i Live. Od 2025 roku brak zgodnego SPF, DKIM oraz DMARC może kierować wiadomości do spamu, a następnie prowadzić do ich odrzucania. Oznacza to, że konfiguracji nie powinno się odkładać do momentu pierwszej awarii kampanii.
Mała firma zwykle nie osiąga takich wolumenów, lecz nadal korzysta z formularzy, faktur, systemu rezerwacji i newslettera. Każde z tych narzędzi może wysyłać w imieniu domeny. Dlatego pełne uwierzytelnienie oraz aktualna lista źródeł wysyłki są rozsądnym standardem bezpieczeństwa także wtedy, gdy formalny próg dużego nadawcy nie ma zastosowania.
Wymagania dostawców opisują minimum techniczne. Dostarczalność nadal zależy od reputacji domeny, jakości bazy, zgód odbiorców i sposobu prowadzenia wysyłki.